【10/22最新】PHP脆弱性、まだ対応していないサイトは要注意|チェックリストで今すぐ確認
2026/10/22
AI/テクノロジー/NEWS
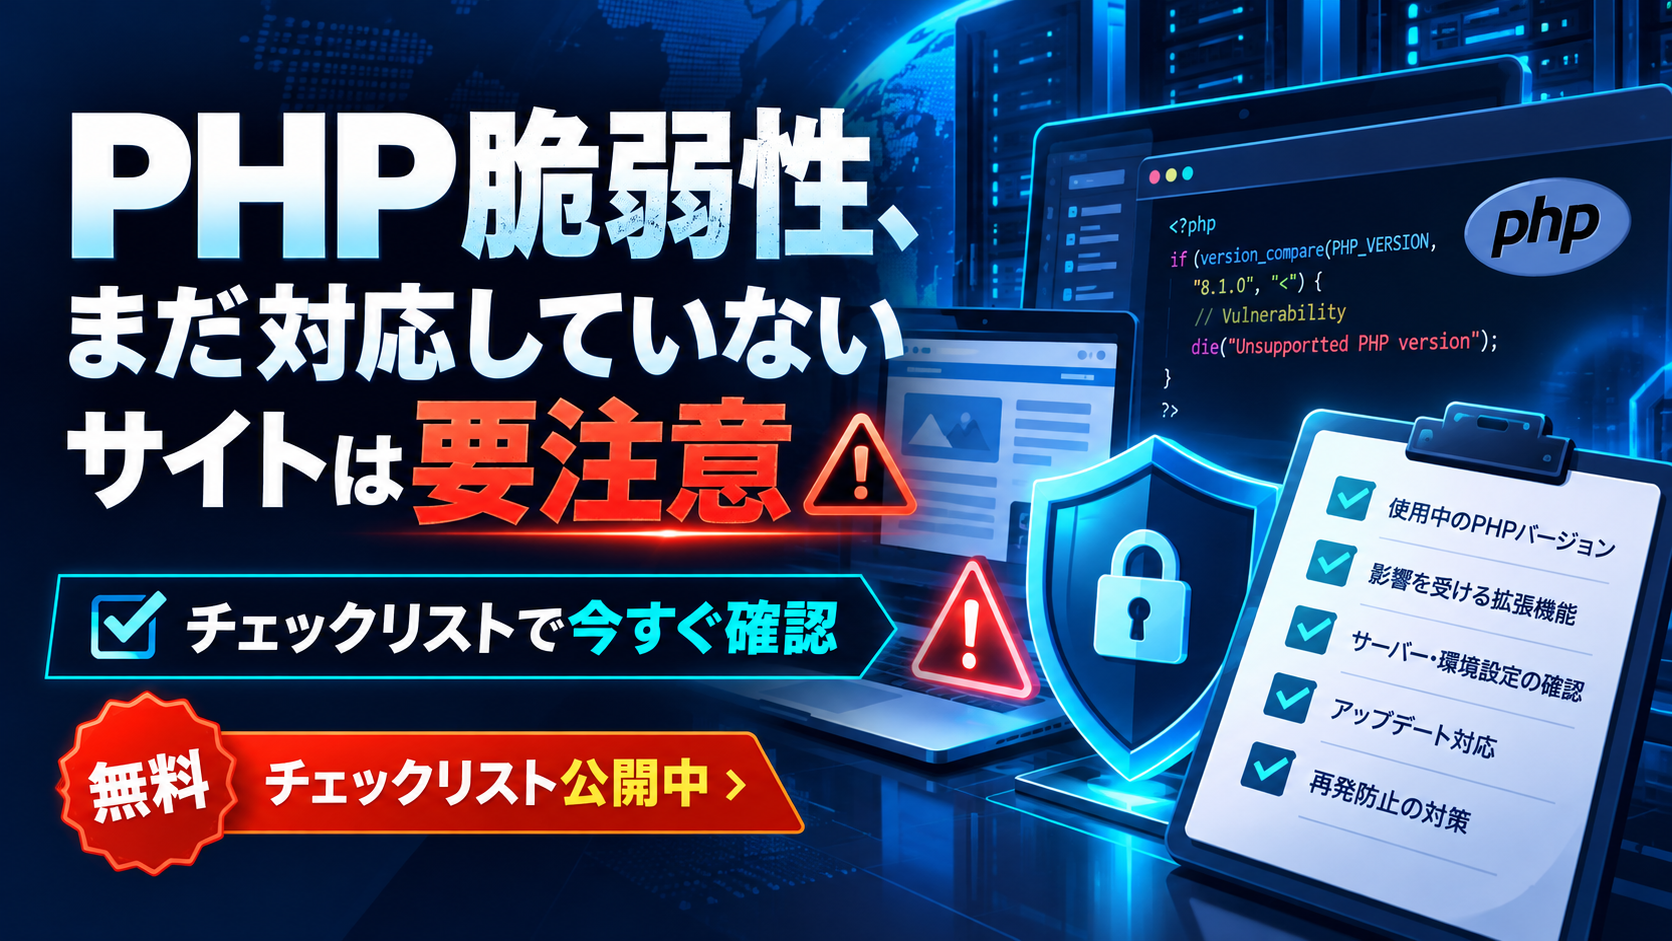
2026年10月21日、Webサイトの約7割で使われているとされるプログラミング言語「PHP」に、
外部から認証なしでサーバーを乗っ取られるおそれのある重大な脆弱性が2件見つかりました。
修正版はすでに公開されており、国家サイバー統括室(NCO)や高市首相も「可及的速やかな修正パッチ適用」を呼びかけています。
WordPressで作ったコーポレートサイトやECサイト、PHPで動く問い合わせフォームなど、PHPを使っているサイトはほぼすべてが対象です。
修正版の公開から時間が経ち、ここからは未対応のサイトが狙われる段階に入っています。
「うちは大丈夫だろうか」と思ったら、まずは下のチェックリストで自社サイトの状況を確認してください。経緯や詳しい解説は、チェックリストのあとにまとめています。
【保存版】PHP脆弱性対応チェックリスト
まずはこのチェックリストで、自社サイトの状況を確認しましょう。
日々サイト制作・保守を行っているクロスフォースの制作チームが、技術者でなくても使えるように作成しました。
上から順番に、各項目が「OKの状態」に当てはまるかを確認していくだけで、今やるべきことがわかります。
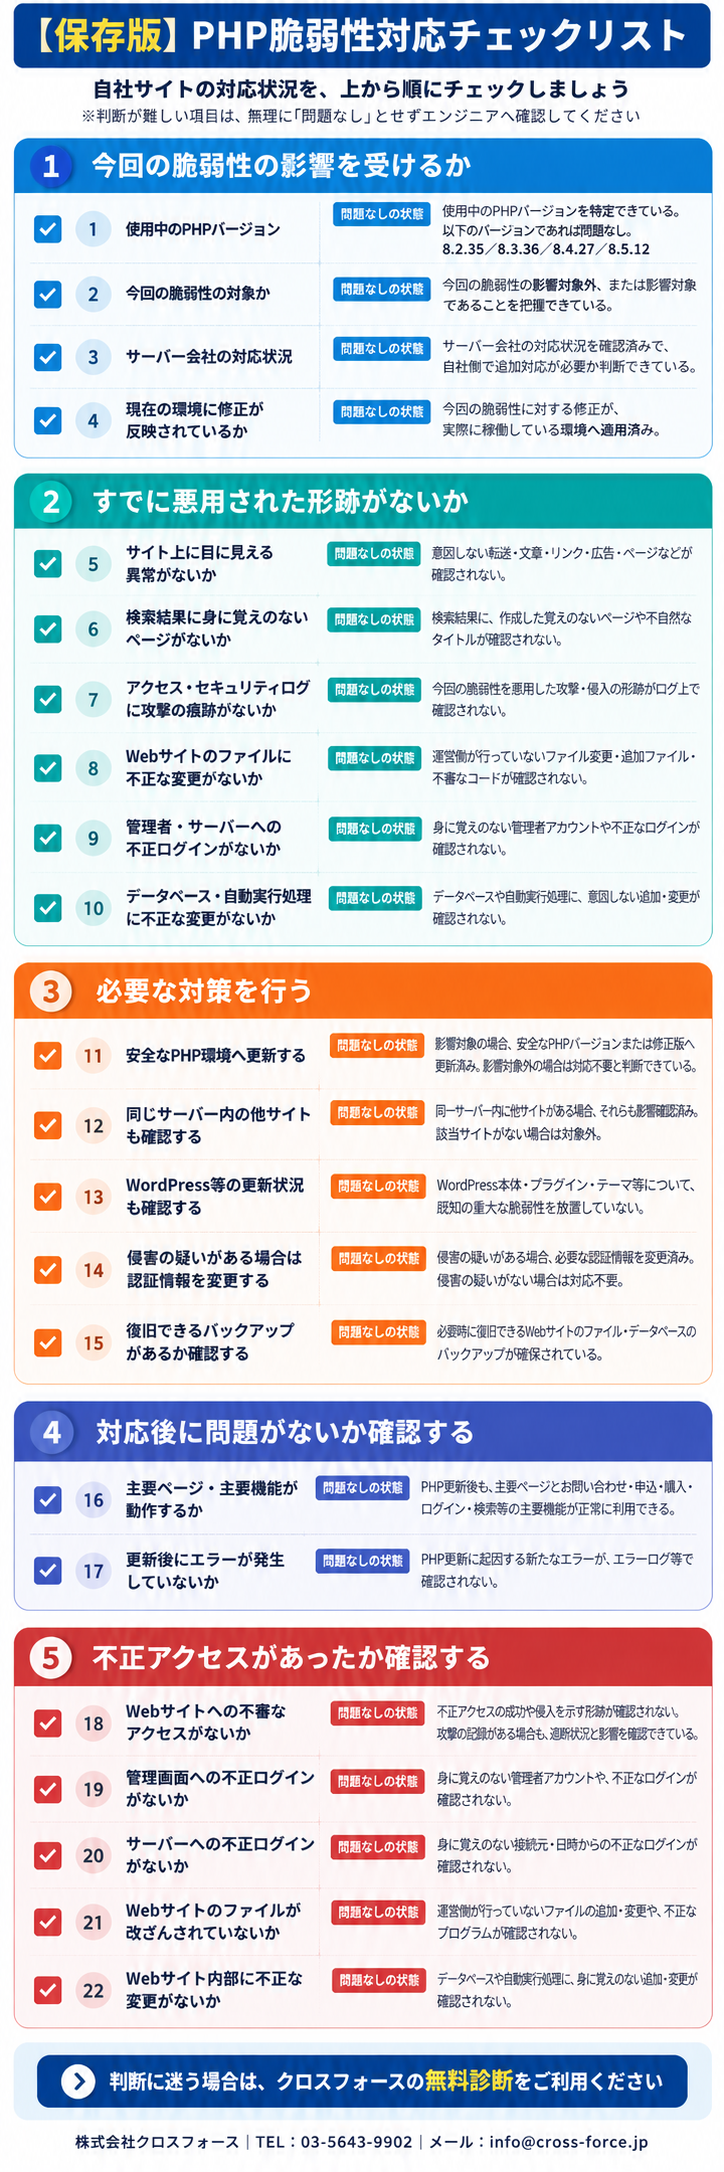
※より詳しい内容は下記参照ください。
| 大項目 |
確認項目 |
解説・判断のポイント |
チェック内容
(こうなっていれば問題なし!) |
想定される作業者 |
| 1. 今回の脆弱性の影響を受けるか |
|
使用中のPHPバージョン |
まず、サイトで使用しているPHPのバージョンを確認します。今回の脆弱性の影響対象かどうかを判断するための前提情報です。分からない場合はサーバー管理画面等で確認するか、エンジニアへ確認してください。 |
使用中のPHPバージョンを特定できている。
以下のバージョンであれば問題なし。
8.2.35 8.3.36 8.4.27 8.5.12 |
担当者/エンジニア |
|
今回の脆弱性の対象か |
確認したPHPバージョンが、今回公表された脆弱性の影響を受けるバージョンか確認します。バージョン番号だけで判断できない場合もあるため、不明な場合はエンジニアへ確認してください。 |
今回の脆弱性の影響対象外、または影響対象であることを把握できている。 |
エンジニア推奨 |
|
サーバー会社の対応状況 |
レンタルサーバー等では、サーバー会社側ですでに修正が適用されている場合があります。公式のお知らせや管理画面で、今回の脆弱性への対応状況を確認します。 |
サーバー会社の対応状況を確認済みで、自社側で追加対応が必要か判断できている。 |
担当者でも可 |
|
現在の環境に修正が反映されているか |
サーバー会社の対応を含め、今回の脆弱性に対する修正が実際の利用環境へ反映されているか確認します。専門的な判断が必要なため、エンジニアへの確認を推奨します。 |
今回の脆弱性に対する修正が、実際に稼働している環境へ適用済み。 |
エンジニア |
| 2. すでに悪用された形跡がないか |
|
サイト上に目に見える異常がないか |
意図しない別サイトへの転送、身に覚えのない文章・リンク・広告・ページなどがないか確認します。これらがなくても安全とは限らないため、次の技術的な確認も行います。 |
意図しない転送・文章・リンク・広告・ページなどが確認されない。 |
担当者でも可 |
|
検索結果に身に覚えのないページがないか |
Googleで「site:自社ドメイン」と検索し、作成した覚えのないページや不自然なタイトルが表示されていないか確認します。検索結果には時間差があるため、補助的な確認です。 |
検索結果に、作成した覚えのないページや不自然なタイトルが確認されない。 |
担当者でも可 |
|
アクセス・セキュリティログに攻撃の痕跡がないか |
アクセスログやWAF(Webサイトへの攻撃を検知・遮断する仕組み)のログを確認し、今回の脆弱性を狙った攻撃や不審な通信がないか調べます。ログの判断はエンジニアへ確認してください。 |
今回の脆弱性を悪用した攻撃・侵入の形跡がログ上で確認されない。 |
エンジニア |
|
Webサイトのファイルに不正な変更がないか |
PHPファイルなどに、運営側が行っていない変更や不審なコードが追加されていないか確認します。更新日時だけでは判断できない場合があります。 |
運営側が行っていないファイル変更・追加ファイル・不審なコードが確認されない。 |
エンジニア |
|
管理者・サーバーへの不正ログインがないか |
WordPress等に身に覚えのない管理者アカウントが追加されていないか、FTP・SSHなどサーバーへのログイン履歴に不審なものがないか確認します。 |
身に覚えのない管理者アカウントや不正なログインが確認されない。 |
担当者/エンジニア |
|
データベース・自動実行処理に不正な変更がないか |
記事・設定・ユーザー情報などのデータベースや、cron等の自動実行処理に、運営側が行っていない追加・変更がないか確認します。専門的な調査になるためエンジニアへ確認してください。 |
データベースや自動実行処理に、意図しない追加・変更が確認されない。 |
エンジニア |
| 3. 必要な対策を行う |
|
安全なPHP環境へ更新する |
影響を受ける環境の場合は、Webサイトとの互換性を確認したうえで、修正版または安全なPHPバージョンへ更新します。サポート終了済みの古いPHPを使用している場合は、今回に限らず更新を検討します。 |
影響対象の場合、安全なPHPバージョンまたは修正版へ更新済み。影響対象外の場合は対応不要と判断できている。 |
エンジニア |
|
同じサーバー内の他サイトも確認する |
1台のサーバーで複数サイトを運用している場合、同じPHP環境や権限の影響を受ける可能性があります。対象サイトだけでなく、同一サーバー内のサイトも確認します。 |
同一サーバー内に他サイトがある場合、それらも影響確認済み。該当サイトがない場合は対象外。 |
エンジニア |
|
WordPress等の更新状況も確認する |
今回のPHP脆弱性とは別に、WordPress本体・プラグイン・テーマにも脆弱性が存在する場合があります。別の侵入経路を残さないため、既知の脆弱性や更新状況もあわせて確認します。 |
WordPress本体・プラグイン・テーマ等について、既知の重大な脆弱性を放置していない。 |
担当者/エンジニア |
|
侵害の疑いがある場合は認証情報を変更する |
不正ログインや改ざんの疑いがある場合は、WordPress管理者、FTP・SSH、サーバー管理画面などのパスワード・認証情報を変更します。異常がない場合に一律で行う項目ではありません。 |
侵害の疑いがある場合、必要な認証情報を変更済み。侵害の疑いがない場合は対応不要。 |
エンジニア判断 |
|
復旧できるバックアップがあるか確認する |
問題発生時に戻せるよう、Webサイトのファイルとデータベースのバックアップについて、取得日時・保存先・復元可否を確認します。 |
必要時に復旧できるWebサイトのファイル・データベースのバックアップが確保されている。 |
担当者/エンジニア |
| 4. 対応後に問題がないか確認する |
|
主要ページ・主要機能が動作するか |
PHP更新後に、主要ページの表示、お問い合わせ・申込・購入・ログイン・検索など、そのサイトで重要な機能を実際に確認します。これは脆弱性の有無ではなく、対応による不具合がないかの確認です。 |
PHP更新後も、主要ページとお問い合わせ・申込・購入・ログイン・検索等の主要機能が正常に利用できる。 |
担当者でも可 |
|
更新後にエラーが発生していないか |
画面上では問題がなくても内部でエラーが発生している場合があります。PHPエラーログ等を確認し、更新による新たなエラーがないか調べます。 |
PHP更新に起因する新たなエラーが、エラーログ等で確認されない。 |
エンジニア |
| 5. 不正アクセスがあったか確認する |
|
Webサイトへの不審なアクセスがないか |
サーバーのアクセスログやWAF(不正な通信を検知・遮断する仕組み)の記録を確認します。大量アクセスや攻撃を試みた形跡がないか調べます。 |
不正アクセスの成功や侵入を示す形跡が確認されない。攻撃の記録がある場合も、遮断状況と影響を確認できている。 |
エンジニア |
|
管理画面への不正ログインがないか |
WordPressなどの管理画面で、ユーザー一覧やログイン履歴を確認します。知らない管理者が追加されていないか、身に覚えのないログインがないか調べます。 |
身に覚えのない管理者アカウントや、不正なログインが確認されない。 |
担当者/エンジニア |
|
サーバーへの不正ログインがないか |
FTP・SFTP・SSH(サーバーに接続してファイル操作などを行う仕組み)やサーバー管理画面のログイン履歴を確認します。 |
身に覚えのない接続元・日時からの不正なログインが確認されない。 |
エンジニア |
|
Webサイトのファイルが改ざんされていないか |
サーバー内のファイルについて、更新日時や変更内容を確認します。身に覚えのないPHPファイルや、不審なプログラムが追加されていないか調べます。 |
運営側が行っていないファイルの追加・変更や、不正なプログラムが確認されない。 |
エンジニア |
|
Webサイト内部に不正な変更がないか |
データベース(Webサイトの情報を保存する場所)や自動実行処理を確認します。知らないユーザー・データ・処理が追加されていないか調べます。 |
データベースや自動実行処理に、身に覚えのない追加・変更が確認されない。 |
エンジニア |
チェックの結果、「OKの状態に当てはまらない項目があった」「判断がつかない項目がある」「PHPのバージョンが古かった」という場合は、
WEB制作会社などの専門機関にお問い合わせください。
クロスフォースでも無料診断を行っています。
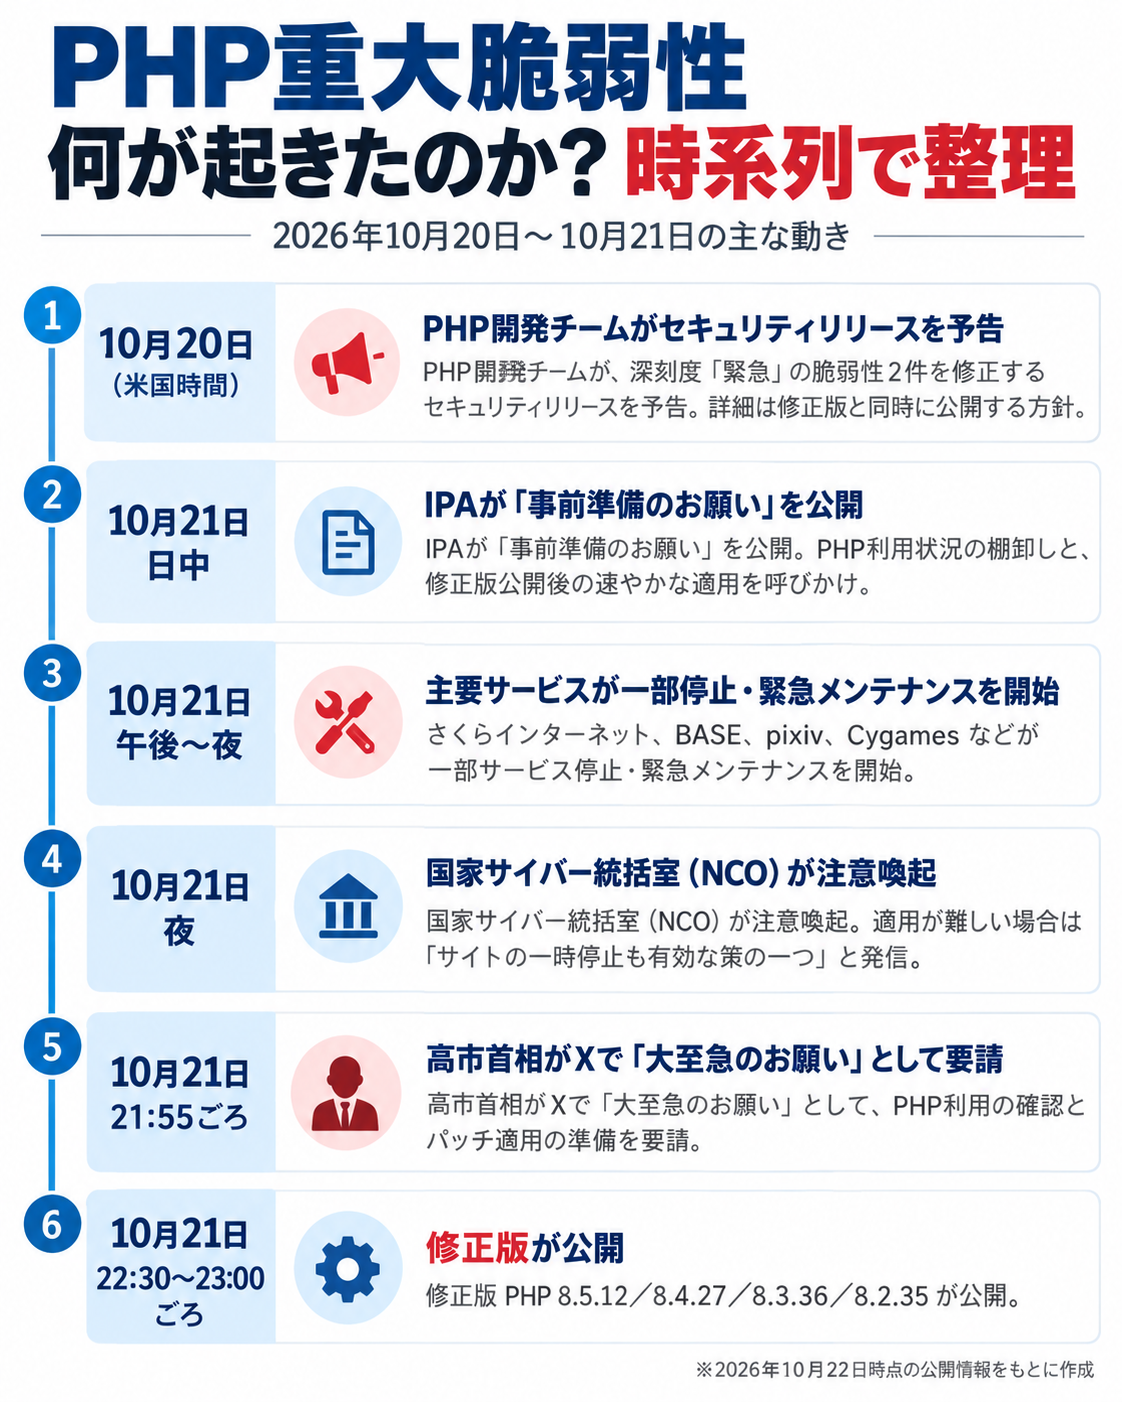
何が起きたのか?時系列でまとめ
今回の件をわかりやすく例えると、「車のエンジンに異常があった」ことです。
PHPは、Webサイトを動かすエンジンのようなものです。
今回は、さまざまな車種に搭載されている共通のエンジンに重大な欠陥が見つかったような状態でした。
車のメーカーや車種が違っても、同じ問題のあるエンジンを搭載していれば、確認や修理が必要になります。
10月20日にPHPの開発チームが「深刻な脆弱性2件の修正版を翌日出す」と予告し、
21日23時(日本時間)前後に修正版が公開されました。
その間に政府・IPAが注意喚起を出し、国内外でサービスを予防的に止める動きが広がりました。
脆弱性の概要
- CVE番号:CVE-2026-109618、CVE-2026-109619(通称「php2shell」)
- 深刻度:2件ともCVSS v4.0で2(最上位の「Critical」)
- 内容:ログインなどの認証なしで、外部からサーバー上で任意のプログラムを実行される(リモートコード実行)おそれ
- 特徴:アプリケーション(WordPressなど)の処理が始まる前の段階で攻撃が成立するとされ、サイト側のプラグイン更新や設定だけでは防げない
なお、脆弱性の1件は米セキュリティ企業がOpenAIのAIモデルを使って発見したと発表されており、
「AIが脆弱性を見つける時代」を象徴する出来事にもなっています。
対象となるサイトは?
結論、Webのリクエストを処理しているPHPはすべて対象です。
PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedといった動作方式を問わず、
WordPress・Laravel・EC-CUBEなどの種類にも関係ありません。
開発チームはmod_php環境を最も危険度が高いとしています。
こんなサイトは要注意です。
●WordPressで作ったコーポレートサイト・オウンドメディア・ブログ
●EC-CUBE、Welcartなど PHP製のECサイト・カート
●PHPで動くお問い合わせフォーム、予約フォーム、会員ページ
●レンタルサーバーで運用している、何年も前に作ったキャンペーンサイトや採用サイト
修正済みバージョン
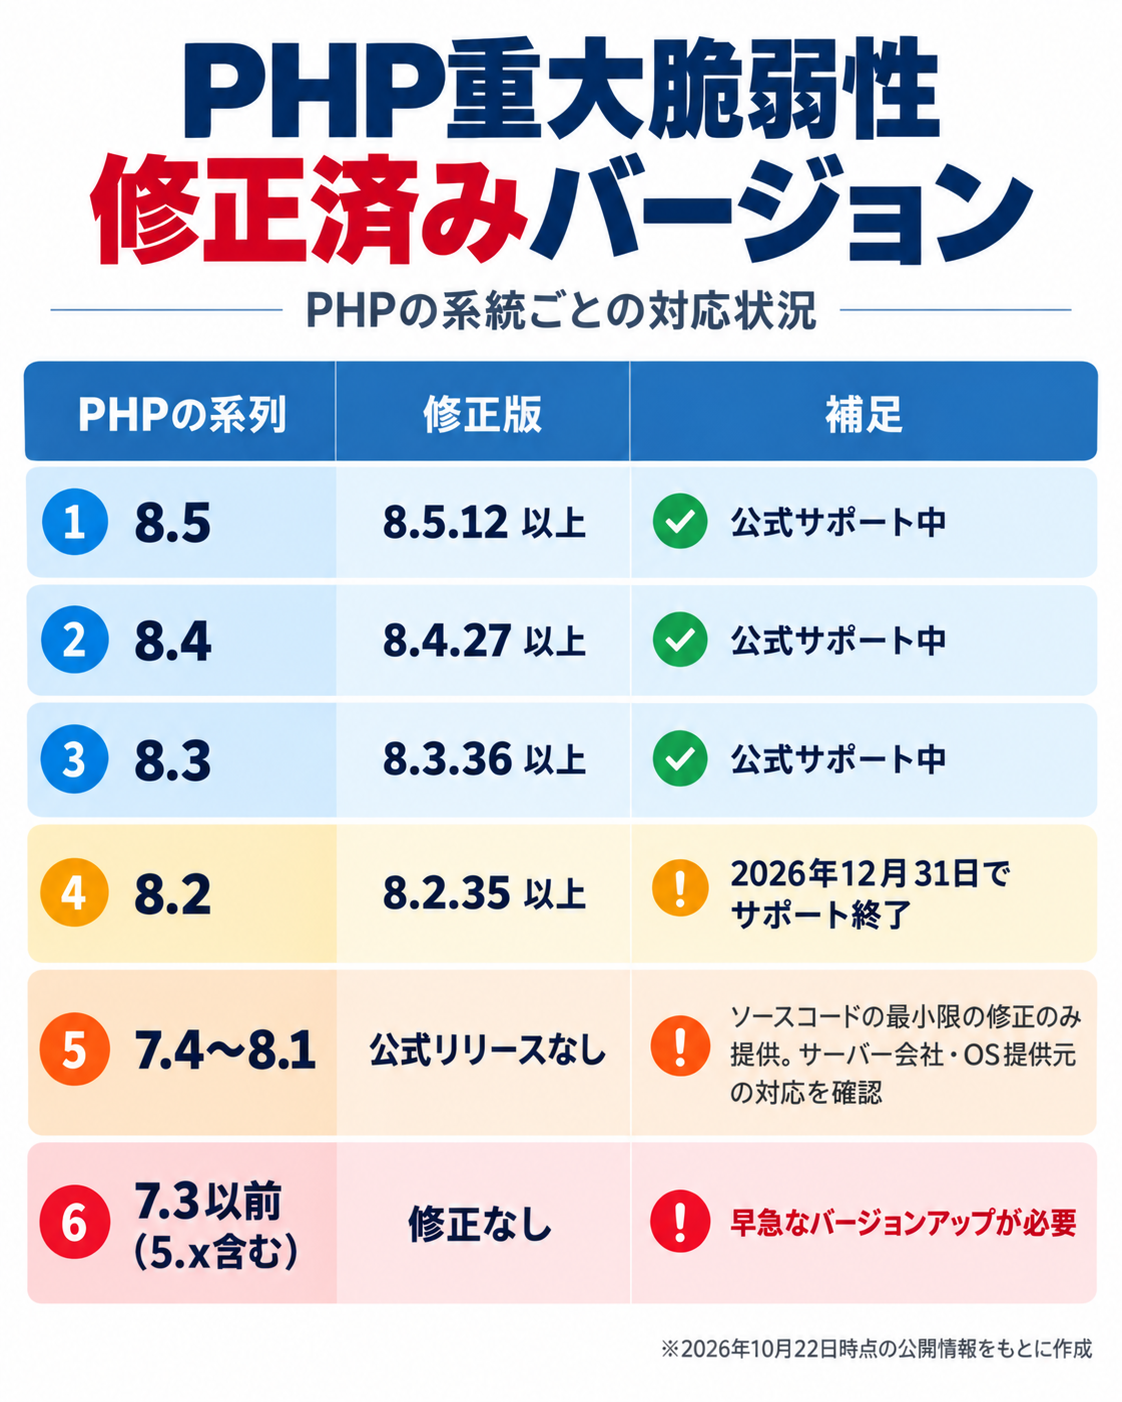
注意したいのは、古いバージョンのPHPで動いているサイトほど危険だということ。
PHP 7系以前のまま放置されているサイトには公式の修正版が出ないため、
PHPのバージョンアップ(=サイト側の改修を伴うことも多い)が必要になります。
また、UbuntuやDebianなどOS提供のPHPは、修正が入っていてもバージョン番号が変わらない場合があります。
番号だけで判断せず、サーバー会社や管理者に「修正適用済みか」を確認しましょう。
Web担当者が今すぐやるべきこと
唯一の完全な対策は「PHPを修正版に更新すること」です。サーバーを自分で管理していない担当者でも、以下の流れで状況は確認できます。
1:自社で運用しているサイトを洗い出す
本サイトだけでなく、LP、キャンペーンサイト、採用サイト、
フォームなど「PHPで動いているもの」をすべてリストアップします。
2:PHPのバージョンを確認する
レンタルサーバーの管理画面、WordPressの「サイトヘルス」画面などで確認できます。
3:サーバー会社・制作会社の対応状況を確認する
レンタルサーバーやマネージドサービスの場合、事業者側で更新される場合があります。
公式のお知らせを確認するか、問い合わせましょう。
4:修正版に更新し、反映を確認する
更新後はPHP-FPMやApacheの再起動が必要です。再起動しないと修正が反映されません。
5:すぐ更新できない場合は一時停止も検討する
政府も「サイトの一時停止はリスク低減の有効策の一つ」としています。
6:更新後の動作確認と、改ざんの痕跡チェック
PHPのバージョンが上がると、古いプラグインやテーマが動かなくなることがあります。
フォーム送信や決済など重要な機能も必ず確認しましょう。
特に、PHP 7系以前で動いている古いサイトや、制作会社との保守契約が切れているサイトは、誰も更新してくれない状態になりがちです。
心当たりがある場合は、早めに専門家に相談してください。
【無料】クロスフォースが御社サイトのPHP対応状況を診断します
「サーバーのことはよくわからない」「制作会社と連絡がつかない」「どのサイトがPHPで動いているのかも把握できていない」。そんなお悩みを抱えるWeb担当者の方へ、クロスフォースではPHP脆弱性に関するサイト状況の無料診断を受け付けています。
こんな方におすすめ
●自社サイトのPHPバージョンを確認する方法がわからない
●何年も前に作ったサイトで、保守契約が切れている
●PHPを更新したらサイトが壊れないか不安
●複数サイトを持っていて、全体の状況を把握したい
無料診断でわかること
●サイトがPHPで動いているかどうか
●使用しているPHPのバージョンと、今回の脆弱性の影響有無の目安
●WordPressなどのCMS・プラグインのバージョンと、PHP更新時のリスク
●今後必要な対応と、おおよその作業内容
お申し込み方法
メールでお送りください。担当者より順次ご連絡いたします。
●メールアドレス:info@cross-force.jp
●件名 :PHP脆弱性 無料診断希望
●本文 :診断したいサイトのURLを記載
※フォームの危険性も考えて、弊社メールアドレスを記載します。
※無料診断は、外部から確認できる範囲での簡易診断です。
PHPの更新作業やサイト改修が必要な場合は、別途お見積りのうえご提案いたします。
まとめ
今回のPHPの脆弱性は、首相がXで直接呼びかけるほどの異例の事態です。
修正版はすでに公開されており、ここから先は「対応したサイト」と「放置したサイト」で明暗が分かれます。
まずは自社サイトのPHPバージョンを確認すること。そして、自社だけで判断できない場合は、ひとりで抱え込まずに専門家を頼ってください。
クロスフォースの無料診断も、ぜひお気軽にご活用ください。
※本記事は2026年10月22日時点の情報をもとに作成しています。最新情報はPHP公式サイトやIPAの発表をご確認ください。
参考情報
アパレルからWEB業界でマーケターに転身しはや3年目。
好奇心旺盛で何事にも首を突っ込む多趣味な男が、マーケターとして成長していけるよう日々奮闘しています。
最近はバイオリンをやっていて、葉加瀬太郎さんの「情熱大陸」を練習しています。
このライターの記事一覧
 お問い合わせはこちら